 KuppingerCole Leadership Compass Privileged Access Management 2026 — новый подход к определению привилегий и фокус на контроль 09.08.2026 17:03
После годового перерыва снова вышел отчет Leadership Compass Privileged Access Management 2026 европейского аналитического агентства KuppingerCole, которое имеет большой опыт исследований в области управления идентификацией и доступом. В новом отчете изменилась визуализация: диаграммы, посвященные отдельным характеристикам, для удобства объединены в единую диаграмму, напоминающую квадрант Gartner. Эксперты меняют подход к определению привилегий и смещают фокус PAM с управления привилегированными учетными записями на контроль и управление привилегированными действиями, отмечают важность управления привилегиями ИИ-агентов и доступа Just in Time. Аналитики констатируют высокий рост рынка PAM и расширили фокус исследования с 24 участников в 2024 году до 36 вендоров в 2026 году за счет включения множества облачных компаний и стартапов, которые, скорее, являются нишевыми продуктами для решения узкоспециальных задач, а не PAM-решениями в классическом понимании. Эксперты выделяют два направления эволюции PAM: крупные классические вендоры, такие как Idira (бывший CyberArk), Delinea, BeyondTrust, развивают продукты в сторону создания сред управления идентификацией, SSH, Britive, Teleport и One Identity нацелены на развитие подхода Just in Time, короткоживущих учетных данных и управления правами на основе политик в динамических средах.
Новый подход к определению привилегий
Аналитики KuppingerCole предлагают рассматривать привилегии не как доступ, предоставленный учетной записи администратора, а как способность субъекта выполнять действия, которые влияют на системы, средства контроля безопасности, инфраструктуру или других субъектов. Такой подход смещает фокус с управления привилегированными учетными записями на контроль и управление привилегированными действиями.
Привилегированный доступ не ассоциируется больше с администраторами, которые обслуживают серверы, сетевое оборудования и приложения. В современных реалиях число машинных учетных записей значительно превосходит число пользователей-людей. ИИ-агенты, сервисные учетные записи, конвейеры разработки, API работают автономно и обладают широкими привилегиями, значительная часть привилегированных действий совершается именно ими.
В результате, привилегии больше не сосредоточены в статичных записях администраторов, а становятся динамичным наборов прав, распределенных между субъектами, ролями, токенами, политиками и правами доступа приложений.
Это привело к расширению области применения PAM. Классические PAM-системы были сфокусированы на хранении учетных данных в защищенных хранилищах, ротации паролей и мониторинге административных сеансов. Современные решения PAM расширяют эти возможности за счет более широких механизмов обнаружения привилегированных субъектов, управления учетными данными и секретами, применения авторизации на основе политик, обеспечения видимости в масштабах сред, использования искусственного интеллекта и машинного обучения (ML), предоставления доступа Just in Time (в нужное время и на необходимый интервал) и мониторинга привилегированных действий в системах и сервисах.
Смещение фокуса с управления учетными данными на управление привилегированными действиями усиливает важность принципа наименьших привилегий, ограничения постоянных разрешений и предоставления привилегированного доступа только при необходимости. Сокращение объема постоянных привилегий помогает минимизировать последствия компрометации привилегированных учетных данных и ограничивает возможности перемещения злоумышленника внутри среды после проникновения. Особенно это важно для ИИ-агентов, для которых динамическое контекстно-зависимое использованием привилегий в момент выполнения действий более важно, чем одна аутентификация.
Эксперты подчеркивают, что идентификация формирует новый периметр в распределенных инфраструктурах, поэтому управление идентификацией приобретает центральную роль в информационной безопасности. При этом PAM управляет наиболее критическими разрешениями внутри компании.
Ключевые выводы
-
Привилегия все чаще определяется тем, что субъект идентификации может делать, а не тем, какой учетной записью он владеет. Это смещает PAM в сторону управления действиями, а не учетными записями.
-
Спрос на PAM продолжает расти, поскольку привилегированный доступ остается одним из основных векторов атак. На рынок выходят новые вендоры, чтобы закрыть нишевые сценарии использования PAM и CIEM (управления разрешениями в облачных инфраструктурах).
-
PAM выходит за рамки хранения паролей и мониторинга сеансов, эволюционируя в сторону защиты гибридных, облачных и машинных сред.
-
PAM больше не является самостоятельной областью, а становится частью более широкой интегрированной среды управления идентификацией. Этот сдвиг обостряет конкуренцию на рынке.
-
Границы между PAM и смежными дисциплинами в области идентичности размываются. Вендоры интегрируют такие возможности, как обнаружение угроз, управление секретами и контроль облачных разрешений.
-
Конвергенция PAM и IGA (управление идентификацией и доступом) отражает сдвиг в сторону непрерывного контроля над тем, как доступ предоставляется и используется. Управление и контроль все чаще осуществляются в реальном времени.
-
Перед крупными компания встают задачи управления межмашинным взаимодействием, обнаружения привилегированного доступа, управления облачными разрешениями, внедрения доступа Just in Time. Эти задачи осложняются в сложных и динамичных средах.
-
Вендоры, ориентированные на малый и средний бизнес, набирают популярность благодаря более простым и модульным решениям PAM, которые обеспечивают более быстрое внедрение и меньшую сложность. При этом такие решения соответствует запросам и тех крупных организаций, которые по-прежнему рассматривают только базовый функционал PAM.
-
Гибкость развертывания остается критически важной, особенно в регулируемых отраслях и секторах, работающих с чувствительными данными. Поэтому вендоры предлагают различные модели развертывания для удовлетворения разнообразных требований.
Анализ рынка
По мнению аналитиков KuppingerCole, рынок PAM переживает период быстрого роста и структурных изменений. Спрос продолжает расти, что связано как с требованиями регуляторов, так и осознанием того, что привилегированный доступ остается одним из наиболее распространенных векторов кибератак. На рынок ежегодно выходят новые вендоры, ориентированные на нишевые потребности компаний в области PAM и CIEM. Кроме того, стремятся получить свою долю рынка PAM и вендоры IAM. Эксперты отмечают высокий интерес со стороны инвесторов и прогнозируют его дальнейший рост и трансформацию.
При этом решения PAM эволюционируют, их функционал выходит за рамки своего исторического фокуса на хранении паролей администраторов и мониторинга сеансов привилегированного доступа. Развитие PAM идет в направлении поддержки гибридной инфраструктуры, облачных сред и межмашинного взаимодействия (нечеловеческих субъектов). Помимо этого, стираются границы между решениями, смежными с PAM, и вендоры интегрируют такие возможности, как доступ Just in Time, контроль привилегий в облаке, а также IGA и ITDR, предлагая контекстно-зависимое управление доступом.
По мнению аналитиков KuppingerCole, PAM все чаще функционирует как часть интегрированной среды идентификации «Identity Fabrics», концепция которой была предложена агентством в 2019 году. Такая эволюция обостряет конкуренцию. Сегодня на рынке присутствуют как крупные устоявшиеся вендоры PAM, так и крупные ИБ-компании, а также новые игроки. Объединения и поглощения меняют ландшафт.
Растущая конвергенция PAM и IGA демонстрирует, как смещается акцент в сторону непрерывного контроля над предоставлением и использованием доступа. Традиционно IGA управляет жизненным циклом прав доступа через рабочие процессы согласования доступа и сертификации, а PAM фокусируется на защите привилегированных учетных данных и мониторинге сеансов привилегированного доступа. Современным компаниям требуется управление в момент предоставления привилегированного доступа и контроль и мониторинг этого доступа в реальном времени, поэтому границы между IGA и PAM размываются.
Аналитики формулируют проблемы, с которыми сталкиваются многие крупные компании, связанные с управлением привилегиями:
-
защита нечеловеческих субъектов;
-
понимание, какой доступ действительно является привилегированным;
-
эффективное управление облачными разрешениями;
-
внедрение доступа Just in Time для сокращения постоянных административных привилегий;
-
контроль расползания привилегий в средах SaaS и мультиоблачных средах;
-
обнаружение неуправляемых или «осиротевших» привилегированных учетных записей и учетных данных;
-
последовательное применение наименьших привилегий в динамичной инфраструктуре и средах разработки.
Крупные вендоры ориентируются на эти запросы пользователей. Компании малого и среднего бизнеса нацелены на достижение быстрой отдачи от внедрения базовых средств контроля для снижения рисков. Вендоры, ориентированные на МСБ, предлагают более простые модульные решения с коротким циклом внедрения, что доказывает, что для многих компаний PAM по-прежнему является базовым инструментом, а не элементом продвинутой среды управления идентификацией.
KuppingerCole считает, что развитие PAM проходит в двух направлениям: хранение учетных записей, ротация паролей, контроль сеансов и управление машинными идентификаторами, автоматизацией и правами в облачной инфраструктуре. И если крупные компании все чаще требуют управления привилегиями в динамичных средах, то многие организации по-прежнему используют PAM для решения классических задач: обнаружения привилегированного доступа, сокращения постоянных разрешений и последовательного применения принципа наименьших привилегий во всех системах.
Требования к функционалу
Для включения в отчет PAM-решения эксперты каждый раз формируют требования к функционалу, на который могут ориентироваться как вендоры PAM при разработке своих дорожных карт, так и заказчики при прогнозировании будущих потребностей. В отчет этого года включены решения, обладающие следующим функционалом:
-
управление жизненным циклом привилегированных учетных записей и идентификаторов;
-
управление повышением привилегий и делегированным доступом;
-
панели мониторинга и аналитика;
-
возможности CIEM (управления разрешениями в облачных инфраструктурах);
-
аутентификация;
-
поддержка DevOps;
-
управление учетными данными, секретами и ключами;
-
поддержка эфемерных учетных данных;
-
поддержка интеграции с платформами и системами;
-
управление привилегированными сеансами;
-
запись и мониторинг сеансов;
-
управление привилегиями на конечных точках;
-
аналитика поведения привилегированных пользователей;
-
предоставление доступа Just in Time;
-
подробный контроль доступа;
-
поддержка администрирования;
-
интеграции с продуктами;
-
гарантия качества и техническое сопровождение.
Кроме того, для включения в отчет решения должны соответствовать требованиям к развертыванию и работе с средствами безопасности. При этом более высокую оценку получают решения, которые предлагают различные варианты развертывания и наилучшую совместимость в современных средах.
Диаграмма рынка
Агентство KuppingerCole представляют свое видение положения компании на рынке на основе совокупной оценки по лидерству в продукте, инновациях и на рынке.
В отчете этого года эксперты представили совокупную оценку по всем параметрам в виде единой консолидированной диаграммы, где вендоры, ставшие лидерами как в продукте, так и в инновациях, отображены в правом верхнем квадрате, а позиция на рынке обозначается размером пузырька.
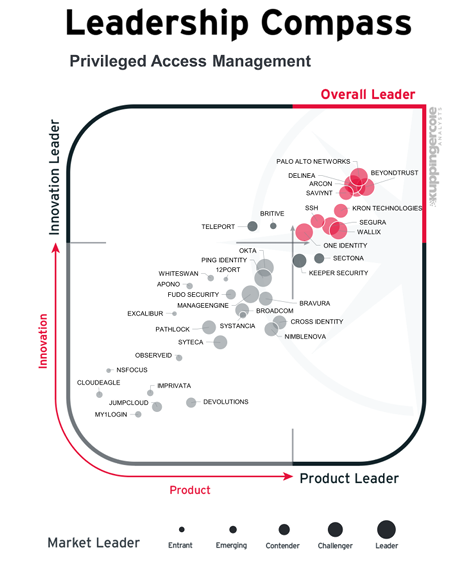
Диаграмма рынка PAM в отчете KuppingerCole Leadership Compass Privileged Access Management 2026
В группу безусловных лидеров эксперты включили Idira, Delinea, BeyondTrust, ARCON и Saviynt, предлагающие комплексные платформы, которые позволяют решать как традиционные задачи PAM, так и отвечать на новые вызовы, связанные с безопасностью идентификации. За ними следуют Kron Technologies, SSH, Segura, WALLIX и One Identity.
Такие компании как Teleport и Britive, по мнению аналитиков, формируют будущее направление развития PAM. Okta и Ping Identity расширяют своё присутствие на рынке за счет поглощений и конвергенции платформ, но их возможности PAM все еще развиваются.
Согласно отчету, NSFOCUS, nimbleNOVA и Devolutions ориентированы на малый и средний бизнес и формируют отдельный сегмент рынка. Они делают акцент на простоте, быстром развертывании и низких расходах на эксплуатацию, ориентируясь на компании, которым нужен классический функционал PAM. Excalibur, Systancia, My1Login и Fudo Security аналитики относят к региональным вендорам, которые часто используются в государственном секторе и на объектах критической инфраструктуры. Новые вендоры, такие как 12Port, CloudEagle, Apono и Whiteswan, предлагают новые подходы к управлению привилегированным доступом: брокеринг доступа, управление доступом в облачных приложениях и контекстно-зависимое управление доступом. По мнению KuppingerCole, это показывает, что рынок PAM эволюционирует в направлении контекстно-зависимых и автоматизированных моделей контроля доступа.
В дополнение к общим диаграммам аналитики подготовили краткий анализ каждого вендора и его решения, куда включили краткую информацию о компании, описание продуктового предложения с выделением сильных и слабых сторон и лепестковую диаграмму. Лепестковая диаграмма оценивает предложение по 12 параметрам: доступ Just in Time, управление сеансами и их мониторинг, управление учетными данными, секретами и ключами, использование технологий ИИ и машинного обучения, управление привилегиями на конечных точках, поддержка облачных сред и DevOps, обнаружение идентификационных данных и их видимость, контроль доступа на основе политик, безопасность, развертывание, взаимодействие с другими продуктами и удобство использования.
Традиционно в своих отчетах KuppinerCole называет производителей, не принявшие участие в рейтинге, но на которые тем не менее следует обратить внимание при выборе решения. В большинстве случаев они предлагают нишевые решения. Admin By Request, например, ориентирован на малый и средний бизнес и делает упор на простоту, обеспечивая доступ Just in Time, контроль приложений и безопасный удаленный доступ. HashiCorp обеспечивает управление учетными данными в динамичных средах SaaS и DevOps. Netwrix Privilege Secure ориентирован на устранение постоянных привилегий с помощью доступа Just in Time и предлагает поведенческие средства контроля. P0 Security фокусируется на управлении человеческими, нечеловеческими и ИИ-идентификаторами в гибридных и облачных средах с помощью доступа Just in Time и контроля разрешений и прав доступа. Израильская компания Silverfort отличается нестандартной архитектурой: решение не содержит хранилища, что, по мнению экспертов, может вызвать изменения на рынке PAM. Soffid предлагает платформу на основе открытого кода, в котором объединены IGA, управление доступом и PAM.
Отчет KuppingerCole — это не просто рейтинг, это инструмент, который помогает компаниям принимать взвешенные стратегические решения при выборе продукта. Он помогает понять технологические тенденции и новые вызовы, что необходимо при оценке зрелости программы развития управления привилегированным доступом в компании и предоставляет критерии для сравнения решений.